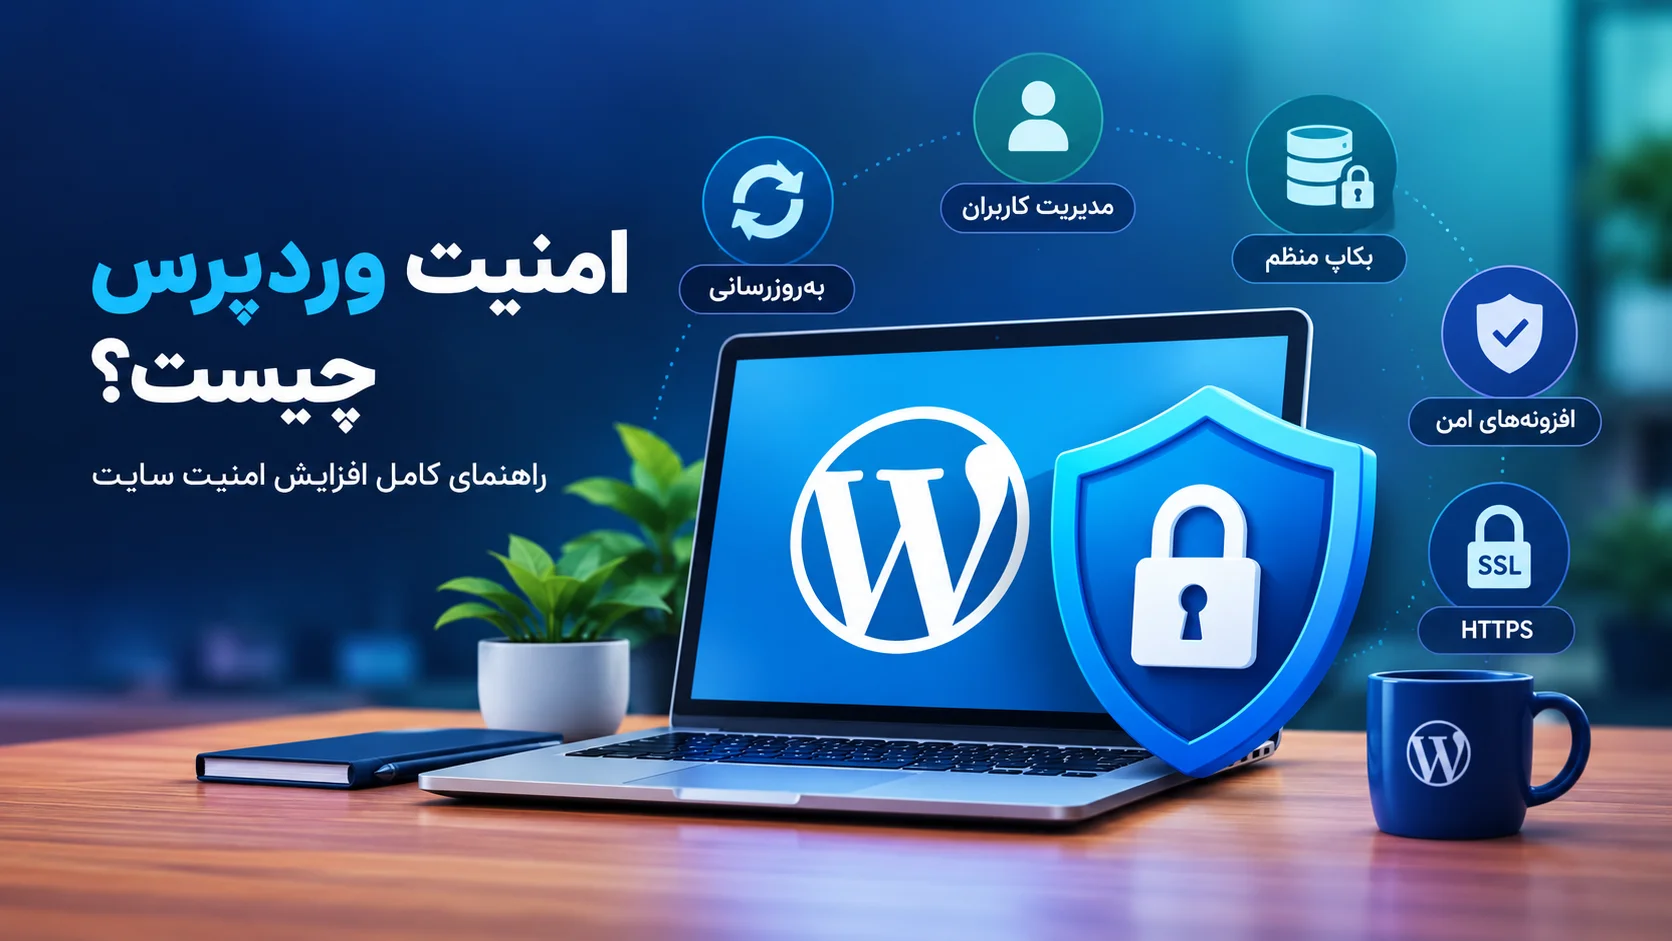
امنیت وردپرس یکی از مهمترین موضوعاتی است که هر مدیر سایت باید آن را جدی بگیرد. فرقی نمیکند یک وبلاگ شخصی داشته باشید، یک سایت شرکتی را مدیریت کنید یا یک فروشگاه اینترنتی مبتنی بر ووکامرس داشته باشید؛ در تمام این حالتها، حفظ امنیت سایت برای جلوگیری از هک، سرقت اطلاعات، ایجاد اختلال و از دست رفتن دادهها ضروری است.
وردپرس بهخودیخود سیستم مدیریت محتوای ناامنی نیست. بخش زیادی از مشکلات امنیتی زمانی ایجاد میشوند که هسته وردپرس، افزونهها یا قالبها بهموقع بهروزرسانی نمیشوند، رمزهای عبور ضعیف هستند، دسترسی کاربران بدون دقت تنظیم شده یا از نسخههای نامعتبر افزونه و قالب استفاده میشود.
نکته مهم این است که امنیت سایت یک اقدام یکباره نیست. حتی اگر امروز تمام تنظیمات امنیتی را بهدرستی انجام دهید، باز هم باید وضعیت سایت، افزونهها، کاربران، ورودها و فایلهای مهم را بهصورت دورهای بررسی کنید. به همین دلیل، امنیت وردپرس بیشتر از آنکه یک کار مقطعی باشد، بخشی از فرآیند نگهداری و پشتیبانی سایت است.
امنیت وردپرس دقیقاً به چه معناست؟
وقتی درباره امنیت وردپرس صحبت میکنیم، منظور فقط جلوگیری از هک شدن سایت نیست. امنیت مجموعهای از اقدامات است که کمک میکند سایت در برابر تهدیدهای مختلف مقاومتر باشد و در صورت بروز مشکل نیز بتوان آن را سریعتر بازیابی کرد.
یک سایت امن باید تا حد امکان از ورود افراد غیرمجاز جلوگیری کند، اطلاعات کاربران را محافظت کند، فایلهای مهم آن در دسترس افراد ناشناس نباشد و در صورت ایجاد مشکل، نسخه پشتیبان مناسبی برای بازگرداندن سایت وجود داشته باشد.
برای مثال، اگر یک مهاجم بتواند رمز عبور مدیر سایت را حدس بزند، مشکل امنیتی تنها به صفحه ورود محدود نمیشود. او ممکن است بتواند محتوای سایت را تغییر دهد، افزونهای نصب کند، کاربران جدید بسازد یا حتی به اطلاعات حساس دسترسی پیدا کند.بنابراین امنیت وردپرس را باید مجموعهای از چند لایه دفاعی در نظر گرفت؛ از رمز عبور و دسترسی کاربران گرفته تا بهروزرسانیها، بکاپ، امنیت هاست، افزونههای امنیتی و بررسی فعالیتهای مشکوک.
چرا امنیت سایت وردپرسی اهمیت زیادی دارد؟
یک سایت وردپرسی ممکن است ماهها یا حتی سالها بدون مشکل خاصی فعالیت کند، اما این موضوع به معنی امن بودن دائمی آن نیست. سایتها بهصورت مداوم در معرض درخواستهای خودکار، رباتها، حملات ورود، اسکن آسیبپذیریها و تلاش برای سوءاستفاده از حفرههای امنیتی قرار دارند.
در بسیاری از حملات نیز مهاجم شخصاً سایت شما را انتخاب نمیکند. رباتها بهصورت خودکار تعداد زیادی سایت را بررسی میکنند تا سایتهایی را که از نسخههای قدیمی، رمزهای ضعیف یا افزونههای آسیبپذیر استفاده میکنند پیدا کنند.در نتیجه، کوچک بودن سایت یا پایین بودن تعداد بازدیدکنندگان به این معنا نیست که نیازی به اقدامات امنیتی ندارید.
از طرف دیگر، یک مشکل امنیتی میتواند پیامدهایی فراتر از خود سایت داشته باشد. برای مثال، هک شدن یک فروشگاه اینترنتی ممکن است باعث اختلال در ثبت سفارشها، از بین رفتن اعتماد مشتریان، نمایش محتوای ناخواسته، ارسال اسپم یا حتی آسیب به اعتبار سایت در موتورهای جستجو شود.به همین دلیل، امنیت باید از همان ابتدای راهاندازی سایت در نظر گرفته شود و در طول فعالیت سایت نیز بهصورت مستمر ادامه پیدا کند.
مهمترین دلایل آسیبپذیر شدن سایتهای وردپرسی
بسیاری از مشکلات امنیتی وردپرس نتیجه یک اشتباه بسیار پیچیده نیستند. گاهی یک تنظیم ساده یا بیتوجهی به یک موضوع معمولی میتواند راه را برای مهاجم باز کند.
یکی از رایجترین دلایل، استفاده از نسخههای قدیمی وردپرس، قالب یا افزونههاست. توسعهدهندگان افزونهها و قالبها معمولاً در نسخههای جدید مشکلات امنیتی شناختهشده را برطرف میکنند. بنابراین باقی ماندن روی نسخههای قدیمی میتواند ریسک غیرضروری ایجاد کند.
استفاده از افزونهها و قالبهای نامعتبر نیز مشکل دیگری است. فایلهایی که از منابع ناشناس یا نسخههای دستکاریشده دریافت میشوند ممکن است حاوی کد مخرب باشند. حتی اگر چنین فایلی در ابتدا بدون مشکل به نظر برسد، میتواند در آینده باعث ایجاد دسترسی غیرمجاز یا مشکلات امنیتی شود.
رمزهای عبور ضعیف، استفاده مشترک چند نفر از یک حساب مدیر، اعطای دسترسی بیشتر از نیاز به کاربران و نبود نسخه پشتیبان نیز از دیگر مشکلات رایج هستند.در کنار این موارد، امنیت هاست و سرور، تنظیمات PHP، گواهی SSL و پیکربندی سرویسهای مختلف نیز میتوانند روی وضعیت کلی امنیت سایت تأثیر داشته باشند.
بهروزرسانی وردپرس؛ سادهترین اقدام امنیتی
یکی از اولین کارهایی که باید برای افزایش امنیت سایت انجام دهید، بهروز نگه داشتن وردپرس است.هسته وردپرس، افزونهها و قالبها در طول زمان بهروزرسانی میشوند. بعضی از این بهروزرسانیها امکانات جدیدی اضافه میکنند و برخی دیگر مشکلات عملکردی یا امنیتی را برطرف میکنند.
البته بهروزرسانی به این معنا نیست که بدون هیچ بررسی، تمام افزونهها را همزمان روی سایت اصلی نصب کنید. در سایتهای حساس، بهخصوص فروشگاههای ووکامرسی، بهتر است قبل از بروزرسانیهای مهم نسخه پشتیبان تهیه شود و سازگاری نسخههای جدید بررسی شود.
همچنین افزونههایی که مدت زیادی است بهروزرسانی نشدهاند یا دیگر توسط توسعهدهنده پشتیبانی نمیشوند، میتوانند یک ریسک امنیتی باشند. اگر یک افزونه واقعاً مورد نیاز نیست، حذف آن معمولاً بهتر از غیرفعال نگه داشتن آن است.
استفاده از رمز عبور قوی و ورود امن
یکی از ابتداییترین لایههای امنیت وردپرس، حسابهای کاربری هستند.رمز عبور حساب مدیر باید طولانی، پیچیده و منحصر به همان حساب باشد. استفاده از نام، شماره تلفن، تاریخ تولد یا رمزهایی که در سرویسهای دیگر استفاده شدهاند، انتخاب مناسبی نیست.
همچنین بهتر است برای هر کاربر یک حساب جداگانه ایجاد شود. برای مثال اگر چند نفر در مدیریت سایت فعالیت میکنند، نیازی نیست همه افراد با یک حساب Administrator وارد شوند.هر کاربر باید تنها سطح دسترسی موردنیاز خود را داشته باشد. اگر فردی فقط مسئول تولید محتواست، لزوماً نباید دسترسی کامل مدیر سایت را داشته باشد.
در صورت امکان، فعال کردن احراز هویت دومرحلهای نیز میتواند یک لایه امنیتی مهم به ورود کاربران اضافه کند. در این حالت، حتی اگر رمز عبور یک کاربر افشا شود، ورود به حساب همچنان به عامل دوم نیاز خواهد داشت.
نقش افزونههای امنیتی در امنیت وردپرس
افزونههای امنیتی میتوانند امکانات مختلفی برای شناسایی و کاهش تهدیدها ارائه کنند. بررسی ورودهای ناموفق، محدود کردن تلاشهای ورود، اسکن فایلها و شناسایی برخی تغییرات مشکوک از جمله قابلیتهایی هستند که در بعضی افزونههای امنیتی وجود دارند.اما نباید تصور کرد که نصب یک افزونه امنیتی بهتنهایی سایت را کاملاً امن میکند.
افزونه امنیتی یکی از لایههای دفاعی سایت است، نه جایگزین تمام اقدامات امنیتی. اگر هسته وردپرس و افزونهها قدیمی باشند، رمز عبور مدیر ضعیف باشد یا نسخه پشتیبان وجود نداشته باشد، نصب یک افزونه امنیتی نمیتواند تمام این مشکلات را حل کند.همچنین استفاده همزمان از چند افزونه امنیتی با قابلیتهای مشابه ممکن است باعث تداخل، مصرف منابع بیشتر یا پیچیده شدن مدیریت سایت شود. انتخاب ابزار مناسب باید با توجه به نوع سایت و نیازهای واقعی آن انجام شود.
بکاپ؛ مهمترین راهکار برای روزی که مشکلی پیش میآید
هیچ سیستم آنلاینی را نمیتوان با اطمینان صددرصدی از تمام خطاها و حملات مصون دانست. به همین دلیل، داشتن نسخه پشتیبان منظم یکی از مهمترین بخشهای امنیت وردپرس است.
بکاپ مناسب باید حداقل شامل فایلهای مهم سایت و دیتابیس وردپرس باشد. در سایتهای فروشگاهی، اهمیت دیتابیس حتی بیشتر است؛ زیرا اطلاعات کاربران، سفارشها، محصولات و بسیاری از تنظیمات سایت در آن ذخیره میشود.اما صرفاً گرفتن بکاپ کافی نیست. باید مطمئن شوید که نسخههای پشتیبان واقعاً قابل بازیابی هستند.
بهتر است نسخههای پشتیبان در محلی جدا از هاست اصلی نیز نگهداری شوند. اگر تمام بکاپها روی همان سروری باشند که سایت قرار دارد و سرور دچار مشکل جدی شود، ممکن است دسترسی به بکاپها نیز از بین برود.یک برنامه مناسب پشتیبانگیری باید مشخص کند بکاپها با چه فاصلهای گرفته میشوند، چند نسخه نگهداری میشود و در صورت بروز مشکل، فرآیند بازگردانی سایت چگونه انجام خواهد شد.
امنیت دیتابیس وردپرس
دیتابیس بخش بسیار مهمی از یک سایت وردپرسی است و اطلاعات زیادی در آن ذخیره میشود. به همین دلیل، محافظت از آن اهمیت زیادی دارد.
یکی از اقدامات پایه، استفاده از پیشوند دیتابیس متفاوت و غیرقابل حدس در هنگام نصب یا تنظیم وردپرس است. البته این کار بهتنهایی یک راهکار امنیتی کامل محسوب نمیشود و نباید به آن به چشم یک سد اصلی در برابر حملات نگاه کرد.
مهمتر از آن، جلوگیری از دسترسی غیرضروری به دیتابیس و استفاده از اطلاعات ورود امن است.همچنین قبل از انجام تغییرات مهم در دیتابیس، بهتر است نسخه پشتیبان تهیه شود. یک اشتباه کوچک در اجرای Query یا تغییر ساختار جداول میتواند باعث اختلال در عملکرد سایت شود.
امنیت فایلهای وردپرس را جدی بگیرید
فایلهای وردپرس شامل هسته سیستم، قالبها، افزونهها و فایلهای مختلف سایت هستند. اگر فردی بتواند فایلهای مهم سایت را تغییر دهد، ممکن است کنترل بخشهایی از سایت را در اختیار بگیرد.
به همین دلیل، دسترسی فایلها باید تا حد امکان محدود و اصولی باشد. همچنین فایلهای غیرضروری، افزونههای بلااستفاده و قالبهای اضافی بهتر است از سایت حذف شوند.قرار دادن فایلهای حساس در مسیرهای قابل دسترس عمومی نیز میتواند خطرناک باشد. تنظیم صحیح سرور و جلوگیری از دسترسی مستقیم به فایلهای حساس، بخشی از وظایف امنیتی هاست و سرور است.
SSL و استفاده از HTTPS
امروزه استفاده از HTTPS برای هر سایت ضروری است. گواهی SSL باعث میشود ارتباط میان مرورگر کاربر و سرور سایت رمزنگاری شود.این موضوع بهخصوص برای سایتهایی که اطلاعات ورود، اطلاعات شخصی یا اطلاعات سفارش دریافت میکنند اهمیت زیادی دارد.
فعال بودن SSL به این معنا نیست که سایت شما در برابر هک مصون است. HTTPS بیشتر از ارتباط میان کاربر و سرور محافظت میکند و جایگزین سایر اقدامات امنیتی نیست.بنابراین نباید صرفاً به دلیل فعال بودن علامت قفل کنار آدرس سایت، امنیت کلی سایت را تضمینشده بدانیم.
امنیت وردپرس و حملات ورود به پنل مدیریت
صفحه ورود وردپرس یکی از بخشهایی است که ممکن است بهصورت مداوم توسط رباتها مورد آزمایش قرار گیرد.تلاشهای متعدد برای حدس زدن نام کاربری و رمز عبور، یکی از روشهای رایج حمله به حسابهای کاربری است. استفاده از رمزهای قوی و فعال کردن محدودیت برای تلاشهای ورود میتواند ریسک این نوع حملات را کاهش دهد.
احراز هویت دومرحلهای نیز در این بخش بسیار مفید است.در کنار این اقدامات، بررسی دورهای کاربران سایت اهمیت دارد. اگر حساب کاربری ناشناختهای در سایت مشاهده شد یا متوجه ورود مشکوکی شدید، نباید آن را نادیده بگیرید.
آیا تغییر آدرس ورود وردپرس امنیت سایت را افزایش میدهد؟
گاهی توصیه میشود آدرس صفحه ورود وردپرس تغییر داده شود. این کار میتواند تعداد برخی درخواستهای خودکار به صفحه ورود را کاهش دهد، اما نباید آن را یک راهکار امنیتی اصلی دانست.
تغییر مسیر ورود بهتنهایی جلوی آسیبپذیری یک افزونه، رمز عبور لو رفته یا کد مخرب را نمیگیرد.بنابراین اگر از چنین روشی استفاده میکنید، بهتر است آن را تنها یکی از اقدامات جانبی در نظر بگیرید و تمرکز اصلی را روی بهروزرسانی، کنترل دسترسی، بکاپ، احراز هویت و مانیتورینگ قرار دهید.
امنیت فروشگاههای ووکامرسی اهمیت بیشتری دارد
اگر سایت شما فروشگاه اینترنتی است، امنیت اهمیت بیشتری پیدا میکند؛ زیرا علاوه بر اطلاعات سایت، اطلاعات مربوط به مشتریان، سفارشها و محصولات نیز وجود دارد.در فروشگاههای ووکامرسی باید افزونههای مرتبط با پرداخت، حملونقل، مالیات، پیامک و سایر سرویسها نیز بررسی شوند. هر افزونه اضافی میتواند یک جزء جدید به سیستم اضافه کند که باید از نظر سازگاری و امنیت مدیریت شود.
بهروزرسانی ووکامرس و افزونههای وابسته، بررسی سفارشها، کنترل کاربران و گرفتن بکاپ منظم از جمله اقداماتی هستند که نباید نادیده گرفته شوند.همچنین بهتر است قبل از اعمال تغییرات مهم روی فروشگاه، از دیتابیس و فایلهای سایت نسخه پشتیبان تهیه شود تا در صورت بروز مشکل، امکان بازگردانی سریع وجود داشته باشد.
از کجا بفهمیم سایت وردپرسی هک شده است؟
گاهی نشانههای یک مشکل امنیتی بسیار واضح هستند؛ مثلاً صفحه اصلی سایت تغییر میکند یا محتوای غیرعادی در سایت نمایش داده میشود. اما همیشه اینطور نیست.
برخی نشانههای احتمالی عبارتاند از:
- ایجاد کاربران ناشناس در وردپرس
- تغییر ناگهانی فایلها یا قالب سایت
- ارسال ایمیلهای غیرعادی از طرف سایت
- ایجاد صفحات یا نوشتههای ناشناس
- تغییر عنوان یا محتوای سایت
- مشاهده ریدایرکتهای غیرمنتظره
- کاهش ناگهانی سرعت سایت
- مصرف غیرعادی منابع هاست
- مشاهده ورودهای مشکوک
- نمایش هشدار امنیتی توسط مرورگر یا موتور جستجو
- تغییر تنظیمات وردپرس بدون اطلاع مدیر
- ایجاد کدهای ناشناس در فایلهای سایت
البته هر کدام از این موارد الزاماً به معنی هک شدن سایت نیستند. برای مثال کند شدن سایت میتواند دلایل مختلفی داشته باشد. اما مشاهده چند نشانه همزمان، مخصوصاً تغییرات ناشناخته در فایلها یا کاربران، نیازمند بررسی جدی است.
اگر سایت هک شد چه کار کنیم؟
اولین اشتباه در زمان مشاهده یک مشکل امنیتی، انجام تغییرات متعدد و بدون برنامه است. ممکن است مدیر سایت برای حل مشکل، فایلها را حذف کند، افزونهها را پاک کند یا تنظیمات مختلفی را تغییر دهد و در نهایت تشخیص علت اصلی سختتر شود.
اگر احتمال هک وجود دارد، ابتدا باید وضعیت فعلی سایت بررسی و در صورت امکان یک نسخه از وضعیت موجود برای بررسی بیشتر نگهداری شود.
سپس باید مشخص شود ورود غیرمجاز از چه مسیری اتفاق افتاده است. بررسی کاربران، لاگها، فایلهای تغییرکرده، افزونهها، قالب، دیتابیس و تنظیمات سرور میتواند در پیدا کردن منشأ مشکل کمک کند.
بعد از پاکسازی نیز نباید تصور کرد که کار تمام شده است. رمزهای عبور مهم باید تغییر کنند، دسترسیهای مشکوک حذف شوند، نرمافزارهای قدیمی بهروزرسانی شوند و در صورت وجود آسیبپذیری، علت اصلی برطرف شود.
اگر مشکل گسترده باشد، بهتر است فرآیند پاکسازی و بازیابی توسط فرد متخصص انجام شود؛ زیرا حذف چند فایل مشکوک لزوماً به معنی پاک شدن کامل بدافزار نیست.
یک چکلیست ساده برای افزایش امنیت وردپرس
برای اینکه امنیت سایت به یک کار فراموششده تبدیل نشود، میتوانید یک چکلیست دورهای داشته باشید.
بهصورت منظم بررسی کنید:
- هسته وردپرس بهروز باشد.
- افزونهها و قالبها نسخه جدید داشته باشند.
- افزونههای بلااستفاده حذف شوند.
- قالبها و افزونههای نامعتبر استفاده نشوند.
- کاربران ناشناس یا غیرضروری حذف شوند.
- سطح دسترسی کاربران بررسی شود.
- رمزهای عبور مهم قوی و اختصاصی باشند.
- احراز هویت دومرحلهای برای حسابهای مهم فعال باشد.
- بکاپ منظم تهیه شود.
- امکان بازیابی بکاپ بررسی شود.
- SSL سایت فعال و معتبر باشد.
- ورودهای مشکوک بررسی شوند.
- فایلها و تغییرات غیرعادی بررسی شوند.
- وضعیت امنیت هاست و سرور تحت نظر باشد.
داشتن چنین چکلیستی باعث میشود امنیت سایت به یک اقدام واکنشی تبدیل نشود و به بخشی از فرآیند نگهداری سایت تبدیل شود.
آیا برای امنیت وردپرس حتماً به متخصص نیاز داریم؟
بسیاری از اقدامات پایه امنیتی را میتوان توسط مدیر سایت انجام داد. بهروزرسانی منظم، استفاده از رمز عبور مناسب، گرفتن بکاپ و حذف افزونههای بلااستفاده نمونههایی از این اقدامات هستند.
اما زمانی که سایت پیچیدهتر میشود یا مشکل امنیتی خاصی رخ میدهد، بررسی تخصصی اهمیت بیشتری پیدا میکند.
برای مثال، اگر سایت چندین افزونه اختصاصی داشته باشد، فروشگاه ووکامرس باشد، کاربران زیادی داشته باشد یا روی سرور تنظیمات خاصی اجرا شود، تشخیص مشکلات امنیتی ممکن است بدون بررسی فنی دشوار باشد.
همچنین در صورت مشاهده نشانههای هک، بهتر است قبل از پاک کردن فایلها یا نصب چند افزونه مختلف، علت مشکل مشخص شود.
پشتیبانی منظم وردپرس میتواند در این شرایط کمک کند که وضعیت سایت فقط هنگام بروز مشکل بررسی نشود و بسیاری از مشکلات قبل از تبدیل شدن به بحران شناسایی شوند.
جمعبندی؛ امنیت وردپرس یک فرآیند مداوم است
امنیت وردپرس با نصب یک افزونه یا انجام چند تنظیم به پایان نمیرسد. یک سایت امن نیازمند مجموعهای از اقدامات منظم است؛ از بهروزرسانی وردپرس و افزونهها گرفته تا مدیریت کاربران، استفاده از رمزهای قوی، تهیه بکاپ، محافظت از فایلها و دیتابیس و بررسی فعالیتهای مشکوک.
مهمتر از همه این است که امنیت را فقط زمانی جدی نگیریم که سایت هک شده باشد. بسیاری از مشکلات امنیتی را میتوان با نگهداری اصولی، بروزرسانی منظم و بررسی دورهای کاهش داد.
اگر مدیریت امنیت و نگهداری سایت بهصورت مستمر انجام شود، در صورت بروز مشکل نیز معمولاً امکان تشخیص و بازیابی سریعتر وجود خواهد داشت.
برای سایتهایی که بخش مهمی از فعالیت کسبوکار به آنها وابسته است، پشتیبانی وردپرس میتواند کمک کند بروزرسانیها، بکاپ، وضعیت فنی و مشکلات احتمالی سایت بهصورت منظم بررسی شوند و امنیت سایت به یک موضوع فراموششده تبدیل نشود.
سوالات متداول درباره امنیت وردپرس
آیا وردپرس امن است؟
بله. وردپرس یک سیستم مدیریت محتوای پرکاربرد است و مانند هر نرمافزار دیگری نیاز به بهروزرسانی و نگهداری دارد. بخش زیادی از مشکلات امنیتی سایتهای وردپرسی به استفاده از نسخههای قدیمی، افزونههای نامعتبر، رمزهای ضعیف یا پیکربندی نادرست مربوط میشود.
آیا نصب افزونه امنیتی برای امن شدن وردپرس کافی است؟
خیر. افزونه امنیتی میتواند یکی از لایههای دفاعی سایت باشد، اما جایگزین بروزرسانی، بکاپ، مدیریت دسترسی کاربران، رمز عبور قوی و نگهداری اصولی سایت نیست.
هر چند وقت یکبار باید از وردپرس بکاپ بگیریم؟
فاصله مناسب به میزان تغییرات سایت بستگی دارد. سایتهایی که مرتباً محتوا، سفارش یا اطلاعات جدید دریافت میکنند، معمولاً به بکاپهای منظمتری نیاز دارند. مهمتر از تعداد بکاپها، قابل بازیابی بودن آنهاست.
آیا تغییر آدرس ورود وردپرس ضروری است؟
خیر. تغییر آدرس ورود میتواند برخی درخواستهای خودکار را کاهش دهد، اما یک اقدام امنیتی اصلی محسوب نمیشود و جایگزین رمز عبور قوی، احراز هویت دومرحلهای و سایر اقدامات امنیتی نیست.
اگر سایت وردپرسی هک شود، باید وردپرس را دوباره نصب کنیم؟
لزومی ندارد. ابتدا باید علت و میزان نفوذ مشخص شود. در برخی موارد میتوان سایت را پاکسازی و فایلهای سالم را جایگزین کرد و در موارد دیگر، بازیابی از یک بکاپ سالم میتواند راهکار مناسبتری باشد. تصمیم درست به وضعیت سایت بستگی دارد.
آیا سایت کوچک هم به امنیت وردپرس نیاز دارد؟
بله. حملات زیادی بهصورت خودکار انجام میشوند و مهاجم لزوماً سایت را بر اساس میزان بازدید یا اندازه کسبوکار انتخاب نمیکند. بنابراین حتی یک سایت کوچک نیز باید حداقل اقدامات امنیتی را رعایت کند.
مهمترین اقدام برای افزایش امنیت وردپرس چیست؟
یک اقدام بهتنهایی کافی نیست. بهروزرسانی منظم، رمز عبور قوی، مدیریت صحیح دسترسیها، بکاپ قابل بازیابی، استفاده از افزونه و قالب معتبر و بررسی دورهای وضعیت سایت، در کنار یکدیگر امنیت مناسبتری ایجاد میکنند.
یک پاسخ