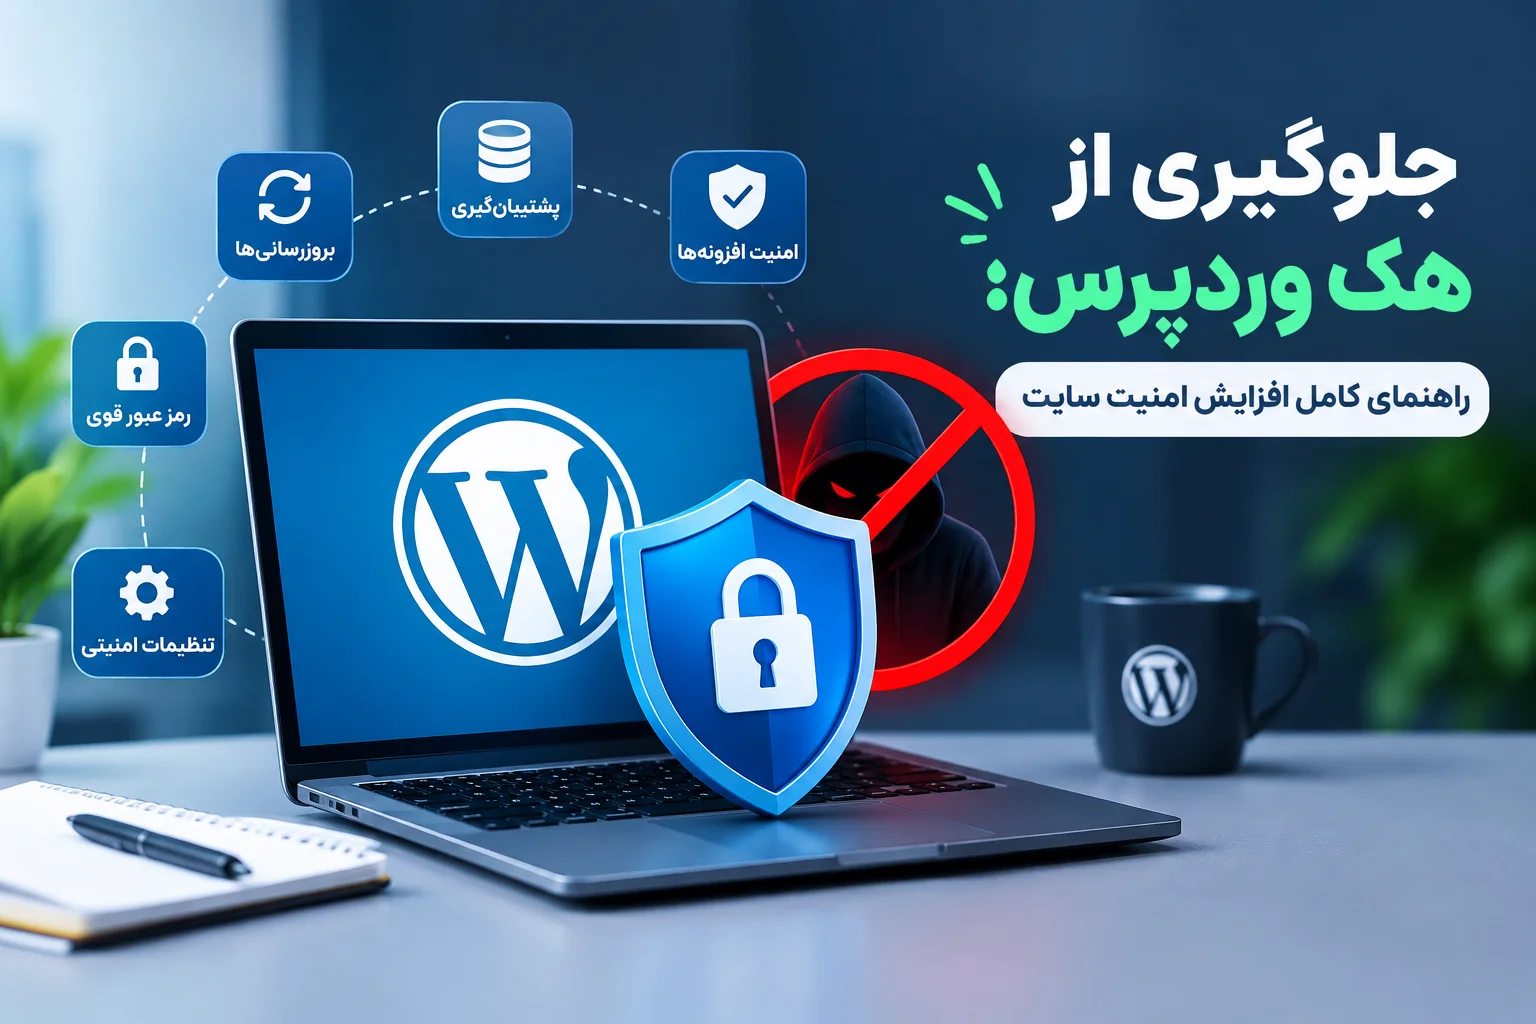
هک شدن سایت وردپرسی یکی از اتفاقاتی است که میتواند برای هر سایتی رخ دهد؛ حتی اگر سایت شما کوچک باشد و اطلاعات بسیار حساسی نداشته باشد. بسیاری از مدیران سایت تصور میکنند هکرها فقط به سراغ سایتهای بزرگ و فروشگاههای اینترنتی میروند، در حالی که مهاجمان معمولاً به دنبال سایتهایی هستند که یک ضعف امنیتی قابل سوءاستفاده دارند.
یک سایت وردپرسی ممکن است به دلیل استفاده از افزونه آسیبپذیر، رمز عبور ضعیف، قالب قدیمی، دسترسیهای غیرضروری یا حتی نبود یک نسخه پشتیبان مناسب در معرض خطر قرار بگیرد. نکته مهم این است که بیشتر مشکلات امنیتی را میتوان قبل از تبدیل شدن به یک حمله جدی شناسایی و تا حد زیادی کنترل کرد.
در مقاله قبلی جت پشتیبان درباره امنیت وردپرس صحبت کردیم و توضیح دادیم چرا امنیت سایت باید جدی گرفته شود. در این مقاله یک قدم جلوتر میرویم و بررسی میکنیم که برای جلوگیری از هک وردپرس دقیقاً چه کارهایی باید انجام دهیم.
چرا سایتهای وردپرسی هک میشوند؟
هک شدن یک سایت معمولاً نتیجه یک مشکل واحد نیست. در بسیاری از موارد، چند ضعف کوچک در کنار یکدیگر باعث ایجاد یک مسیر مناسب برای نفوذ میشوند.
برای مثال ممکن است مدیر سایت از یک رمز عبور ساده استفاده کند، افزونههای سایت را برای مدت طولانی بروزرسانی نکند و همزمان هیچ سیستم منظمی برای تهیه بکاپ نداشته باشد. هرکدام از این موارد به تنهایی میتواند یک ریسک امنیتی ایجاد کند و ترکیب آنها خطر را بیشتر میکند.
از طرف دیگر، وردپرس به دلیل محبوبیت بالا، هدف بسیاری از حملات خودکار قرار میگیرد. این حملات معمولاً بدون اینکه مهاجم شخصاً سایت را بررسی کند، تعداد زیادی سایت را اسکن میکنند و به دنبال نسخههای قدیمی، افزونههای آسیبپذیر، صفحات ورود و سایر نقاط ضعف میگردند.
بنابراین امنیت وردپرس فقط به نصب یک افزونه امنیتی محدود نمیشود. امنیت واقعی زمانی ایجاد میشود که بخشهای مختلف سایت به شکل منظم بررسی و نگهداری شوند.
۱. وردپرس، قالب و افزونهها را همیشه بروزرسانی کنید
یکی از مهمترین اقدامات برای جلوگیری از هک شدن سایت وردپرسی، بروزرسانی منظم نرمافزارهای مورد استفاده در سایت است.هسته وردپرس، قالبها و افزونهها ممکن است در طول زمان دارای مشکلات امنیتی شناساییشده باشند. توسعهدهندگان پس از شناسایی این مشکلات معمولاً نسخه جدیدی منتشر میکنند تا آسیبپذیری برطرف شود.
به همین دلیل استفاده از نسخه قدیمی یک افزونه، صرفاً به این دلیل که سایت در حال حاضر بدون مشکل کار میکند، تصمیم مناسبی نیست.البته بروزرسانی به معنای این نیست که بدون هیچ بررسی تمام افزونهها را همزمان روی سایت اصلی نصب کنیم. در سایتهای مهم، بهخصوص فروشگاههای ووکامرسی، بهتر است قبل از بروزرسانیهای مهم از سایت نسخه پشتیبان تهیه شود و وضعیت سازگاری نسخههای جدید بررسی شود.
همچنین افزونههایی که دیگر استفاده نمیشوند بهتر است حذف شوند. غیرفعال کردن یک افزونه همیشه به معنی حذف کامل ریسک آن نیست؛ اگر افزونه دیگر مورد استفاده نیست، حذف آن معمولاً انتخاب منطقیتری است.
۲. برای حسابهای مدیریتی رمز عبور قوی انتخاب کنید
یکی از سادهترین مسیرهای نفوذ به سایت میتواند صفحه ورود وردپرس باشد.اگر نام کاربری و رمز عبور مدیر سایت بهراحتی قابل حدس باشد، حتی بهترین تنظیمات امنیتی هم نمیتوانند بهتنهایی امنیت مناسبی ایجاد کنند.برای حسابهای مدیریتی از رمز عبور طولانی، منحصربهفرد و غیرقابل حدس استفاده کنید. رمز عبوری که در سایت دیگری استفاده شده، نباید برای حساب مدیریت وردپرس نیز استفاده شود.
همچنین بهتر است هر کاربر یک حساب اختصاصی داشته باشد. استفاده چند نفر از یک حساب مدیرکل (Admin) باعث میشود کنترل دسترسیها و بررسی فعالیت کاربران دشوارتر شود.در سایتهایی که چند مدیر یا نویسنده دارند، هر فرد باید فقط دسترسی موردنیاز خودش را داشته باشد.
۳. ورود دو مرحلهای را فعال کنید
فعال کردن احراز هویت دو مرحلهای یکی از اقدامات مؤثر برای محافظت از حسابهای مدیریتی است.در حالت معمول، برای ورود فقط نام کاربری و رمز عبور لازم است. اما با فعال کردن ورود دو مرحلهای، علاوه بر رمز عبور یک مرحله تأیید دیگر نیز اضافه میشود.
این موضوع اهمیت زیادی دارد؛ زیرا اگر رمز عبور یک حساب مدیریتی به هر دلیلی افشا شود، مهاجم همچنان با یک مرحله امنیتی دیگر روبهرو خواهد بود.البته ورود دو مرحلهای جایگزین سایر اقدامات امنیتی نیست. بهتر است آن را در کنار رمز عبور قوی، محدودسازی دسترسیها و بروزرسانی منظم استفاده کنید.
۴. افزونه و قالب را فقط از منابع معتبر تهیه کنید
استفاده از نسخههای غیرمعتبر افزونهها و قالبهای وردپرس میتواند خطر بسیار زیادی ایجاد کند.گاهی نسخههای به ظاهر رایگان یک افزونه یا قالب در سایتهای نامعتبر منتشر میشوند، اما فایل اصلی دستکاری شده یا کدهای مخرب به آن اضافه شده است. نصب چنین فایلهایی میتواند راه نفوذ مستقیمی برای مهاجم ایجاد کند.
به همین دلیل بهتر است افزونهها و قالبها را از مخزن رسمی وردپرس یا منابع معتبر توسعهدهندگان تهیه کنید.همچنین صرفاً به این دلیل که یک افزونه امکانات جذابی دارد، آن را روی سایت نصب نکنید. هر افزونه جدید یک بخش نرمافزاری دیگر به سایت اضافه میکند و باید از نظر کیفیت، بروزرسانی و سازگاری مورد بررسی قرار گیرد.
۵. افزونههای اضافی را از سایت حذف کنید
یکی از اشتباهات رایج در مدیریت وردپرس، نصب افزونههای متعدد و نگه داشتن آنها برای مدت طولانی است.ممکن است در طول زمان برای آزمایش یک قابلیت، چند افزونه نصب کنید و بعد دیگر از آنها استفاده نکنید. باقی ماندن این افزونهها فقط باعث شلوغ شدن سایت نمیشود؛ بلکه تعداد اجزایی را که باید از نظر امنیتی مدیریت شوند نیز افزایش میدهد.
هر چند وقت یکبار فهرست افزونههای سایت را بررسی کنید و افزونههایی را که واقعاً به آنها نیاز ندارید حذف کنید.در مورد قالبها نیز بهتر است قالبهای بلااستفاده را نگه ندارید، بهخصوص اگر قدیمی هستند و دیگر بروزرسانی نمیشوند.
۶. از سایت بهصورت منظم بکاپ بگیرید
حتی با رعایت تمام نکات امنیتی، هیچ سایتی کاملاً غیرقابل نفوذ نیست.به همین دلیل بکاپ یکی از مهمترین بخشهای استراتژی امنیتی وردپرس است. اگر سایت مورد حمله قرار گرفت، حذف شد یا به دلیل یک خطای فنی دچار مشکل شد، داشتن نسخه پشتیبان سالم میتواند امکان بازگردانی سریع سایت را فراهم کند.
تهیه بکاپ فقط به معنای ذخیره فایلهای وردپرس نیست. در سایتهای وردپرسی، پایگاه داده نیز اهمیت بسیار زیادی دارد؛ زیرا اطلاعات کاربران، تنظیمات، نوشتهها، سفارشها و بسیاری از اطلاعات دیگر در آن ذخیره میشوند.برای سایتهای فروشگاهی ووکامرس، اهمیت بکاپ حتی بیشتر است؛ زیرا از دست رفتن اطلاعات سفارشها و مشتریان میتواند خسارت جدی ایجاد کند.
بهتر است بکاپها بهصورت منظم تهیه شوند و حداقل بخشی از آنها در محلی جدا از سرور اصلی نگهداری شود.
۷. دسترسی کاربران را مدیریت کنید
هر کاربری که به پنل وردپرس دسترسی دارد، میتواند یک نقطه بالقوه برای ایجاد مشکل امنیتی باشد.به همین دلیل نباید همه کاربران را با سطح دسترسی مدیرکل ایجاد کرد.وردپرس نقشهای مختلفی مانند مدیر، ویرایشگر، نویسنده و سایر نقشها دارد که میتوان بر اساس نیاز از آنها استفاده کرد.
اگر فردی فقط باید مقاله منتشر کند، لزوماً به دسترسی کامل مدیریتی نیاز ندارد. اگر شخصی فقط مسئول مدیریت محصولات است، بهتر است دسترسی او تا حد امکان به همان وظایف محدود شود.هرچه تعداد حسابهای دارای دسترسی کامل کمتر باشد، کنترل امنیت سایت نیز سادهتر خواهد بود.همچنین حساب کاربری افرادی که دیگر با سایت همکاری نمیکنند باید بررسی و در صورت نیاز غیرفعال یا حذف شود.
۸. ورودهای ناموفق را کنترل کنید
حملات حدس رمز عبور یا Brute Force یکی از روشهایی هستند که میتوانند تعداد زیادی درخواست ورود به سایت ایجاد کنند.اگر صفحه ورود وردپرس بدون هیچ محدودیتی در دسترس باشد، مهاجم میتواند تعداد زیادی ترکیب نام کاربری و رمز عبور را امتحان کند.
محدود کردن تلاشهای ناموفق ورود، استفاده از روشهای ضدربات و فعال کردن لایههای امنیتی مناسب میتواند این نوع حملات را دشوارتر کند.در سایتهایی که ورود کاربران اهمیت زیادی دارد، بهتر است رفتارهای غیرعادی مربوط به ورود نیز بررسی شود. افزایش ناگهانی تلاشهای ناموفق میتواند نشانهای باشد که باید جدی گرفته شود.
۹. امنیت هاست و سرور را نادیده نگیرید
امنیت وردپرس فقط به داخل پیشخوان محدود نمیشود.حتی اگر وردپرس، افزونهها و قالبها کاملاً بروزرسانی باشند، یک محیط میزبانی نامناسب میتواند امنیت کل سایت را تحت تأثیر قرار دهد.
استفاده از هاست معتبر، تنظیمات مناسب PHP، کنترل دسترسی فایلها، فعال بودن گواهی SSL و بررسی لاگهای سرور از جمله مواردی هستند که باید در نظر گرفته شوند.در سایتهای حرفهای، بررسی امنیت باید در چند لایه انجام شود؛ از مرورگر و شبکه گرفته تا وبسرور، PHP، وردپرس، افزونهها و پایگاه داده.
۱۰. SSL را فعال نگه دارید
گواهی SSL باعث میشود ارتباط میان مرورگر کاربر و سایت از طریق HTTPS انجام شود.وجود HTTPS بهتنهایی سایت را ضد هک نمیکند، اما یکی از استانداردهای ضروری برای امنیت ارتباطات وب است و نباید نادیده گرفته شود.
پس از فعالسازی SSL نیز باید مطمئن شوید که سایت بهدرستی روی HTTPS کار میکند و محتوای حساس یا فرمهای ورود از طریق ارتباط امن منتقل میشوند.
۱۱. فعالیتهای غیرعادی سایت را بررسی کنید
گاهی قبل از اینکه یک حمله به خرابی کامل سایت منجر شود، نشانههایی در سایت ظاهر میشود.
برای مثال:
- ایجاد کاربران ناشناس
- تغییر ناگهانی فایلها
- اضافه شدن افزونهای که مدیر سایت آن را نصب نکرده است
- تغییر محتوای صفحات
- ارسال ایمیلهای غیرعادی از سایت
- تغییر تنظیمات وردپرس
- ایجاد تغییرات مشکوک در حسابهای مدیریتی
- کاهش ناگهانی سرعت یا مصرف غیرعادی منابع سرور
هیچکدام از این موارد بهتنهایی اثبات قطعی هک شدن سایت نیستند، اما میتوانند نشانهای برای بررسی بیشتر باشند.به همین دلیل مانیتورینگ و بررسی دورهای سایت اهمیت زیادی دارد.
۱۲. یک برنامه منظم برای نگهداری سایت داشته باشید
امنیت سایت با یک بار نصب افزونه امنیتی یا انجام چند تنظیم به پایان نمیرسد.وردپرس یک سیستم پویاست. نسخههای جدید منتشر میشوند، افزونهها تغییر میکنند، کاربران جدید اضافه میشوند و تهدیدهای امنیتی نیز دائماً تغییر میکنند.
به همین دلیل بهتر است برای سایت یک برنامه منظم نگهداری سایت وردپرسی داشته باشید.در این برنامه میتوان مواردی مانند بروزرسانیها، بکاپ، بررسی کاربران، کنترل افزونهها، بررسی سلامت سایت، بررسی امنیت و کنترل عملکرد سایت را در فواصل مشخص انجام داد.در واقع، نگهداری منظم یکی از مهمترین تفاوتهای بین یک سایت رهاشده و یک سایت حرفهای است.
آیا نصب افزونه امنیتی برای جلوگیری از هک وردپرس کافی است؟
خیر.افزونههای امنیتی میتوانند ابزارهای مفیدی برای شناسایی برخی تهدیدها، کنترل ورودها و بررسی فعالیتهای مشکوک باشند، اما نباید تمام امنیت سایت را به یک افزونه وابسته کرد.
اگر رمز عبور مدیر ضعیف باشد، افزونههای قدیمی روی سایت نصب باشند، بکاپی وجود نداشته باشد یا دسترسی کاربران بدون کنترل مدیریت شود، نصب یک افزونه امنیتی بهتنهایی مشکل را حل نمیکند.امنیت مناسب نتیجه مجموعهای از اقدامات است؛ نه یک ابزار واحد.
اگر سایت هک شد چه کار کنیم؟
اگر احتمال میدهید سایت هک شده است، قبل از هر چیز از انجام تغییرات عجولانه خودداری کنید.تغییر تصادفی فایلها، حذف افزونهها یا بازگردانی یک بکاپ قدیمی بدون بررسی میتواند شرایط را پیچیدهتر کند.در چنین شرایطی بهتر است ابتدا وضعیت سایت بررسی شود، دسترسیهای مشکوک کنترل شوند و مشخص شود که آیا واقعاً نفوذی رخ داده است یا مشکل به دلیل یک خطای فنی ایجاد شده.
اگر بکاپ سالم و مربوط به قبل از زمان حمله وجود داشته باشد، میتوان بر اساس شرایط برای پاکسازی و بازگردانی سایت تصمیم گرفت.همچنین پس از رفع مشکل، فقط بازگرداندن سایت کافی نیست؛ باید دلیل نفوذ نیز پیدا شود. اگر عامل اصلی برطرف نشود، احتمال تکرار مشکل وجود دارد.
چکلیست جلوگیری از هک وردپرس
اگر بخواهیم تمام موارد این مقاله را به یک چکلیست ساده تبدیل کنیم، برای محافظت بهتر از سایت وردپرسی بهتر است این موارد را بهصورت منظم بررسی کنید:
- وردپرس همیشه بروزرسانی باشد.
- قالب و افزونهها از منابع معتبر تهیه شوند.
- افزونهها و قالبهای بلااستفاده حذف شوند.
- برای حسابهای مدیریتی رمز عبور قوی استفاده شود.
- احراز هویت دو مرحلهای فعال شود.
- دسترسی کاربران بر اساس وظایف آنها تعیین شود.
- ورودهای ناموفق و فعالیتهای مشکوک کنترل شوند.
- بکاپ منظم از فایلها و پایگاه داده تهیه شود.
- نسخههای پشتیبان در محل جداگانه نگهداری شوند.
- SSL فعال و بهدرستی تنظیم شده باشد.
- امنیت هاست و سرور بررسی شود.
- تغییرات غیرعادی سایت پیگیری شوند.
- وضعیت امنیتی سایت بهصورت دورهای بررسی شود.
امنیت وردپرس یک فرایند مداوم است
مهمترین نکتهای که باید درباره جلوگیری از هک شدن وردپرس بدانیم این است که امنیت یک اقدام یکباره نیست.ممکن است امروز سایت شما کاملاً امن به نظر برسد، اما چند ماه بعد یک افزونه مورد استفاده شما آسیبپذیری جدیدی داشته باشد یا یکی از حسابهای کاربری در معرض خطر قرار بگیرد.
به همین دلیل امنیت باید بخشی از فرایند دائمی نگهداری سایت وردپرسی باشد.بروزرسانی منظم، تهیه بکاپ، کنترل دسترسیها، بررسی افزونهها، نظارت بر فعالیتهای مشکوک و توجه به وضعیت سرور، مجموعه اقداماتی هستند که در کنار یکدیگر میتوانند ریسک هک شدن سایت را به شکل قابل توجهی کاهش دهند.
اگر مدیریت این موارد برای شما زمانبر است یا ترجیح میدهید وضعیت سایت بهصورت منظم توسط فرد متخصص بررسی شود، استفاده از خدمات پشتیبانی وردپرس میتواند کمک کند تا نگهداری و بررسیهای دورهای سایت بدون وقفه انجام شوند.
سوالات متداول
آیا وردپرس بهراحتی هک میشود؟
خود وردپرس لزوماً سیستم ناامنی نیست. بسیاری از مشکلات زمانی ایجاد میشوند که سایت بهروز نباشد، افزونههای آسیبپذیر استفاده شوند، رمزهای عبور ضعیف باشند یا نگهداری امنیتی سایت بهدرستی انجام نشود.
بهترین روش جلوگیری از هک وردپرس چیست؟
یک روش واحد وجود ندارد. بروزرسانی منظم، رمز عبور قوی، ورود دو مرحلهای، مدیریت دسترسی کاربران، حذف افزونههای غیرضروری، بکاپ منظم و بررسی امنیت سایت باید در کنار یکدیگر انجام شوند.
آیا افزونه امنیتی وردپرس ضروری است؟
افزونه امنیتی میتواند ابزار مفیدی برای افزایش کنترل و شناسایی برخی تهدیدها باشد، اما بهتنهایی امنیت سایت را تضمین نمیکند. تنظیمات صحیح وردپرس و نگهداری منظم همچنان ضروری هستند.
اگر سایت وردپرسی هک شود، اطلاعات آن از بین میرود؟
لزومی ندارد. اگر بکاپ سالم و قابل استفاده داشته باشید، در بسیاری از شرایط امکان بازگردانی اطلاعات وجود دارد. البته نحوه برخورد با حمله به نوع نفوذ و میزان آسیب بستگی دارد.
هر چند وقت یکبار باید امنیت سایت وردپرسی بررسی شود؟
امنیت سایت بهتر است بهصورت مداوم و همراه با فرایند نگهداری سایت بررسی شود. در سایتهای حساس یا فروشگاههای ووکامرسی، کنترلهای امنیتی منظم اهمیت بیشتری دارند.
آیا بکاپ میتواند جلوی هک شدن سایت را بگیرد؟
بکاپ مستقیماً مانع نفوذ نمیشود، اما در صورت بروز حمله یا خرابی سایت، امکان بازگردانی اطلاعات و کاهش خسارت را فراهم میکند. به همین دلیل بکاپ یکی از بخشهای مهم برنامه امنیتی هر سایت وردپرسی است.
جمعبندی
جلوگیری از هک شدن سایت وردپرسی به یک اقدام خاص محدود نمیشود. امنیت زمانی قابل اتکا خواهد بود که مجموعهای از اقدامات ساده اما مداوم در سایت انجام شود.بروزرسانی وردپرس و افزونهها، استفاده از رمز عبور قوی، مدیریت دسترسی کاربران، فعال کردن ورود دو مرحلهای، حذف افزونههای غیرضروری، تهیه بکاپ منظم و بررسی مداوم فعالیتهای مشکوک، از مهمترین اقداماتی هستند که میتوانند ریسک نفوذ را کاهش دهند.
در نهایت، امنیت سایت را نباید فقط زمانی جدی گرفت که مشکلی اتفاق افتاده است. پیشگیری همیشه سادهتر و کمهزینهتر از بازگرداندن یک سایت هکشده است.اگر سایت وردپرسی شما نیاز به بررسی، نگهداری و رسیدگی منظم دارد، جت پشتیبان میتواند در فرایند پشتیبانی و نگهداری سایت در کنار شما باشد.
برای شروع، درخواست پشتیبانی خود را ثبت کنید تا وضعیت سایت بررسی و اقدامات موردنیاز مشخص شود.